Domain znta.de kaufen?
Wir ziehen mit dem Projekt
znta.de um.
Sind Sie am Kauf der Domain
znta.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain znta.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **


Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
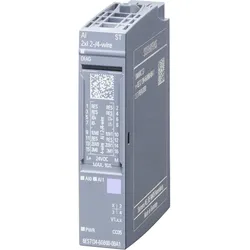
Siemens Eingangsmodul, AutomatisierungDas Siemens SIMATIC ET 200SP ist ein hochmodernes, analoges Eingangsmodul, das für den Einsatz in automatisierten Systemen konzipiert wurde. Mit der Modellnummer 6ES7134-6GB00-0BA1 bietet dieses Modul eine zuverlässige Lösung für die Integration in dezentrale Peripheriesysteme. Es unterstützt die 2-/4-Draht-Technologie und ermöglicht eine präzise Signalverarbeitung mit einer Auflösung von 16 Bit. Die kompakte Bauweise des Moduls erleichtert die Installation in Schaltkästen und sorgt für eine platzsparende Anordnung. Das Modul ist für die Schutzart IP20 zugelassen und eignet sich somit ideal für den Innenbereich. Die einfache Handhabung wird durch die Möglichkeit des Multi Hot Swapping unterstützt, was einen schnellen Austausch der Module ohne Systemstillstand ermöglicht. Darüber hinaus bietet das ET 200SP eine Vielzahl von Kommunikationsoptionen, die durch die Integration des MultiFeldbus Interfacemoduls IM155-6MF realisiert werden. Dies gewährleistet eine hohe Flexibilität bei der Auswahl des optimalen Protokolls für verschiedene Anwendungen. - Unterstützt 2-/4-Draht-Technologie für vielseitige Anwendungen - Bietet eine Auflösung von 16 Bit für präzise Signalverarbeitung - Einfache Installation durch kompakte Bauweise und IP20 Schutzart - Multi Hot Swapping ermöglicht schnellen Austausch ohne Systemstillstand - Integration des MultiFeldbus Interfacemoduls für flexible Kommunikationsprotokolle.161,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
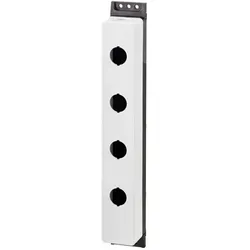
Eaton Aufbaugehäuse, AutomatisierungDas Aufbaugehäuse von Eaton, Modell M22-FI4, ist eine robuste und vielseitige Lösung für die Industrieautomatisierung. Hergestellt aus hochwertigem Kunststoff und ausgestattet mit Edelstahlschrauben, bietet es eine zuverlässige und langlebige Konstruktion. Das Gehäuse ist für die Montage von bis zu vier Einbaustellen konzipiert und ermöglicht die Integration verschiedener Bedienelemente wie Drucktasten, Wahltasten und Leuchtmelder. Die durchdachte Gestaltung umfasst eine rückseitige und seitliche Leitungseinführung, die eine flexible Installation ermöglicht. Mit einem ansprechenden Design in RAL 7035 und anthrazitfarbenem Gehäuseunterteil fügt sich das Produkt harmonisch in verschiedene Umgebungen ein. Das Aufbaugehäuse ist nicht nur funktional, sondern auch für den Einsatz in anspruchsvollen industriellen Anwendungen geeignet. - Hergestellt aus hochwertigem Kunststoff mit Edelstahlschrauben für erhöhte Langlebigkeit - Bietet Platz für bis zu vier Einbaustellen, ideal für verschiedene Bedienelemente - Flexible Leitungseinführungen: 1 x M20 rückseitig und 2 x M20 seitlich - Geeignet für den Einsatz in Industrieautomatisierungsanwendungen.32,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
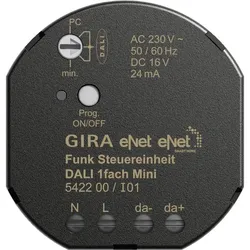
Gira Funk, AutomatisierungGira Funksteuerungseinheit Mini 542200 Hersteller: Gira Bezeichnung: Funksteuerungseinheit Mini DALI Typ: 542200 Bus-System KNX: Nein Bus-System KNX Funk: Nein Bus-System Funkbus: Ja Bus-System LON: Nein Bus-System Powernet: Nein Weitere Bus-Systeme: eNet Montageart: Unterputz Vor-Ort-/Manuelle Bedienung: Nein Anzahl der Ausgänge: 1 Schutzart (IP): IP20 Mit Buskopplung: Nein Gira Funksteuerungseinheit Mini 542200: Weitere Details eNet Funksteuerungseinheit DALI 1-fach Mini Eigenschaften: - Einstellbar mit eNet-Server - Vollständig verschlüsselte Funkübertragung (AES-CCM) ab eNet-Server-Softwareversion 2.0 - Betriebssperren - Update der Gerätesoftware Die eNet Funksteuerungseinheit DALI ermöglicht das Schalten und die Helligkeitsanpassung von DALI-Leuchten. Gemeinsame Bedienung aller angeschlossenen DALI-Vorschaltgeräte, Broadcast. DALI-Versorgung für maximal zwölf Teilnehmer. Parallelschaltung von bis zu sechs Funksteuerungseinheiten DALI Mini zur Versorgung von maximal 72 Teilnehmern. Einschalt- und Mindesthelligkeit können gespeichert werden. Szenenbetrieb. Statusrückmeldung an eNet-Funksender. Kurzschluss- und Übertemperaturschutz. Einstellbar mit eNet-Server: - Maximale Helligkeit - Dimmgeschwindigkeit - Nachlaufzeit - Einschalt- oder Ausschaltverzögerung - Hoch- oder Runterdimmrampe - Ausschaltvorwarnung - Dauerbetrieb ein, Dauerbetrieb aus - Hotel-Funktion - Lichtsteuerung - Repeater-Funktion - Lokalisierung des Geräts Hinweise: Montage in Gerätekasten, Aufputzgehäuse oder in Installationsadapter. EAN: 4010337774198.110,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Was sind typische Angriffsszenarien im Bereich der Cyber-Sicherheit und wie können sie effektiv abgewehrt werden?
Typische Angriffsszenarien sind Phishing, Malware-Infektionen und DDoS-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Einsatz von Antiviren-Software und Firewalls sowie regelmäßige Updates und Patches abgewehrt werden. Zudem ist eine umfassende Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsaudits umfasst, entscheidend. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **

Welche verschiedenen Arten von Angriffsszenarien können in der Cyber-Sicherheit auftreten und wie können Unternehmen sich davor schützen?
Es gibt verschiedene Arten von Angriffsszenarien in der Cyber-Sicherheit, darunter Phishing, Ransomware und DDoS-Angriffe. Unternehmen können sich davor schützen, indem sie regelmäßige Sicherheitsschulungen für Mitarbeiter durchführen, Firewalls und Antivirensoftware einsetzen und regelmäßige Sicherheitsaudits durchführen. Zudem sollten sie sicherstellen, dass ihre Systeme regelmäßig aktualisiert und gepatcht werden. **
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens Eingangsmodul, AutomatisierungDas Siemens SIMATIC ET 200SP ist ein hochmodernes, analoges Eingangsmodul, das für den Einsatz in automatisierten Systemen konzipiert wurde. Mit der Modellnummer 6ES7134-6GB00-0BA1 bietet dieses Modul eine zuverlässige Lösung für die Integration in dezentrale Peripheriesysteme. Es unterstützt die 2-/4-Draht-Technologie und ermöglicht eine präzise Signalverarbeitung mit einer Auflösung von 16 Bit. Die kompakte Bauweise des Moduls erleichtert die Installation in Schaltkästen und sorgt für eine platzsparende Anordnung. Das Modul ist für die Schutzart IP20 zugelassen und eignet sich somit ideal für den Innenbereich. Die einfache Handhabung wird durch die Möglichkeit des Multi Hot Swapping unterstützt, was einen schnellen Austausch der Module ohne Systemstillstand ermöglicht. Darüber hinaus bietet das ET 200SP eine Vielzahl von Kommunikationsoptionen, die durch die Integration des MultiFeldbus Interfacemoduls IM155-6MF realisiert werden. Dies gewährleistet eine hohe Flexibilität bei der Auswahl des optimalen Protokolls für verschiedene Anwendungen. - Unterstützt 2-/4-Draht-Technologie für vielseitige Anwendungen - Bietet eine Auflösung von 16 Bit für präzise Signalverarbeitung - Einfache Installation durch kompakte Bauweise und IP20 Schutzart - Multi Hot Swapping ermöglicht schnellen Austausch ohne Systemstillstand - Integration des MultiFeldbus Interfacemoduls für flexible Kommunikationsprotokolle.161,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Eaton Aufbaugehäuse, AutomatisierungDas Aufbaugehäuse von Eaton, Modell M22-FI4, ist eine robuste und vielseitige Lösung für die Industrieautomatisierung. Hergestellt aus hochwertigem Kunststoff und ausgestattet mit Edelstahlschrauben, bietet es eine zuverlässige und langlebige Konstruktion. Das Gehäuse ist für die Montage von bis zu vier Einbaustellen konzipiert und ermöglicht die Integration verschiedener Bedienelemente wie Drucktasten, Wahltasten und Leuchtmelder. Die durchdachte Gestaltung umfasst eine rückseitige und seitliche Leitungseinführung, die eine flexible Installation ermöglicht. Mit einem ansprechenden Design in RAL 7035 und anthrazitfarbenem Gehäuseunterteil fügt sich das Produkt harmonisch in verschiedene Umgebungen ein. Das Aufbaugehäuse ist nicht nur funktional, sondern auch für den Einsatz in anspruchsvollen industriellen Anwendungen geeignet. - Hergestellt aus hochwertigem Kunststoff mit Edelstahlschrauben für erhöhte Langlebigkeit - Bietet Platz für bis zu vier Einbaustellen, ideal für verschiedene Bedienelemente - Flexible Leitungseinführungen: 1 x M20 rückseitig und 2 x M20 seitlich - Geeignet für den Einsatz in Industrieautomatisierungsanwendungen.32,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gira Funk, AutomatisierungGira Funksteuerungseinheit Mini 542200 Hersteller: Gira Bezeichnung: Funksteuerungseinheit Mini DALI Typ: 542200 Bus-System KNX: Nein Bus-System KNX Funk: Nein Bus-System Funkbus: Ja Bus-System LON: Nein Bus-System Powernet: Nein Weitere Bus-Systeme: eNet Montageart: Unterputz Vor-Ort-/Manuelle Bedienung: Nein Anzahl der Ausgänge: 1 Schutzart (IP): IP20 Mit Buskopplung: Nein Gira Funksteuerungseinheit Mini 542200: Weitere Details eNet Funksteuerungseinheit DALI 1-fach Mini Eigenschaften: - Einstellbar mit eNet-Server - Vollständig verschlüsselte Funkübertragung (AES-CCM) ab eNet-Server-Softwareversion 2.0 - Betriebssperren - Update der Gerätesoftware Die eNet Funksteuerungseinheit DALI ermöglicht das Schalten und die Helligkeitsanpassung von DALI-Leuchten. Gemeinsame Bedienung aller angeschlossenen DALI-Vorschaltgeräte, Broadcast. DALI-Versorgung für maximal zwölf Teilnehmer. Parallelschaltung von bis zu sechs Funksteuerungseinheiten DALI Mini zur Versorgung von maximal 72 Teilnehmern. Einschalt- und Mindesthelligkeit können gespeichert werden. Szenenbetrieb. Statusrückmeldung an eNet-Funksender. Kurzschluss- und Übertemperaturschutz. Einstellbar mit eNet-Server: - Maximale Helligkeit - Dimmgeschwindigkeit - Nachlaufzeit - Einschalt- oder Ausschaltverzögerung - Hoch- oder Runterdimmrampe - Ausschaltvorwarnung - Dauerbetrieb ein, Dauerbetrieb aus - Hotel-Funktion - Lichtsteuerung - Repeater-Funktion - Lokalisierung des Geräts Hinweise: Montage in Gerätekasten, Aufputzgehäuse oder in Installationsadapter. EAN: 4010337774198.110,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wachendorff salregler, AutomatisierungWir vereinen bewährte Hardware mit neuer Technologie. Mit einem universellen Eingang für fast alle handelsüblichen Temperatursensoren, Potentiometer sowie Prozesssignale, einer universellen Spannungsversorgung und modernen Programmier-, Bedien- und Kontrolltechnologien ist dieser Regler für fast alle Applikationen einsetzbar. Neben einem hervorragenden Preis-Leistungs-Verhältnis und einer hohen Qualität besticht der Regler durch sein robustes Gehäuse und sein brillantes Display. Mit der Wachendorff EMG App erleben Sie eine ganz neue Möglichkeit, den Universalregler zu parametrieren. Die Wachendorff EMG App ist zur Zeit nur für Android-Betriebssysteme entwickelt worden, andere Betriebssysteme wie Apple iOS werden zur Zeit nicht von der App unterstützt. Die Entwicklung einer Wachendorff EMG App für iOS-Betriebssysteme hat bereits begonnen. Die App erlaubt Ihnen das Lesen, Schreiben, Programmieren und Verwalten Ihrer Wachendorff-Geräte mit NFC-Schnittstelle. Durch die Verbindung via NFC wird der Universalregler automatisch erkannt und die App öffnet sich. Dazu müssen Sie Ihr Smartphone nur wenige Sekunden vor den Regler halten. Nach dem erfolgreichen Auslesen der vorhandenen Parameter können Sie anschliessend jeden Parameter individuell einsehen und bei Bedarf beliebig ändern. Genauso können Sie die ausgelesene Konfiguration einfach auf Ihrem Smartphone abspeichern und jederzeit neu laden. Nachdem Sie die gewünschten Parameter geändert haben, können Sie die neue Konfiguration in das Gerät laden. Ebenso können Sie die abgespeicherte Konfigurationsdatei (.atr Backup-Datei) versenden.239,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
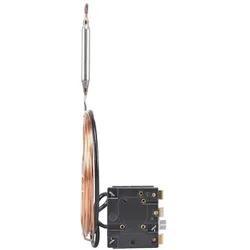
Jumo 60003225, AutomatisierungDer 1-polige mechanische Einbauthermostat von Jumo ist ein zuverlässiges Automatisierungsgerät, das für den Einsatz unter anspruchsvollen Bedingungen konzipiert wurde. Mit einem robusten Gehäuse aus verzinktem Stahlblech bietet dieser Temperaturwächter eine hohe Widerstandsfähigkeit und Langlebigkeit. Das Messsystem basiert auf dem Flüssigkeitsausdehnungsprinzip und ermöglicht eine präzise Temperaturmessung bis zu einer maximalen Fühlertemperatur von 345 °C. Der glatte Rundfühler aus Edelstahl sorgt für eine effektive Temperaturerfassung, während die flexible Kupfer-Fernleitung eine einfache Installation ermöglicht. Die Temperaturkompensation minimiert den Einfluss der Umgebungstemperatur auf den Schaltkopf, was die Genauigkeit des Geräts erhöht. Der Thermostat ist einfach zu bedienen, da die Abschalttemperatur über eine Skala eingestellt werden kann und keine zusätzliche Hilfsenergie für die Temperaturmessung benötigt wird. Mit einer hohen Schaltpunktgenauigkeit von +/- 3 % im oberen Skalendrittel ist dieser Temperaturwächter eine ausgezeichnete Wahl für verschiedene Automatisierungsanwendungen. - Robustes Gehäuse aus verzinktem Stahlblech für hohe Widerstandsfähigkeit - Messsystem nach dem Flüssigkeitsausdehnungsprinzip mit maximaler Fühlertemperatur von 345 °C - Flexible Kupfer-Fernleitung mit PVC-Schutzschlauch für einfache Installation - Hohe Schaltpunktgenauigkeit von +/- 3 % im oberen Skalendrittel - Keine zusätzliche Hilfsenergie für die Temperaturmessung erforderlich.112,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Angriffsszenarien im Bereich der Cyber-Sicherheit und wie können sie effektiv abgewehrt werden?
Typische Angriffsszenarien sind Phishing, Malware-Infektionen und DDoS-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Einsatz von Antiviren-Software und Firewalls sowie regelmäßige Updates und Patches abgewehrt werden. Zudem ist eine umfassende Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsaudits umfasst, entscheidend. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Welche verschiedenen Arten von Angriffsszenarien können in der Cyber-Sicherheit auftreten und wie können Unternehmen sich davor schützen?
Es gibt verschiedene Arten von Angriffsszenarien in der Cyber-Sicherheit, darunter Phishing, Ransomware und DDoS-Angriffe. Unternehmen können sich davor schützen, indem sie regelmäßige Sicherheitsschulungen für Mitarbeiter durchführen, Firewalls und Antivirensoftware einsetzen und regelmäßige Sicherheitsaudits durchführen. Zudem sollten sie sicherstellen, dass ihre Systeme regelmäßig aktualisiert und gepatcht werden. **
-
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.